IA en entreprise : qui garde vraiment vos données ?
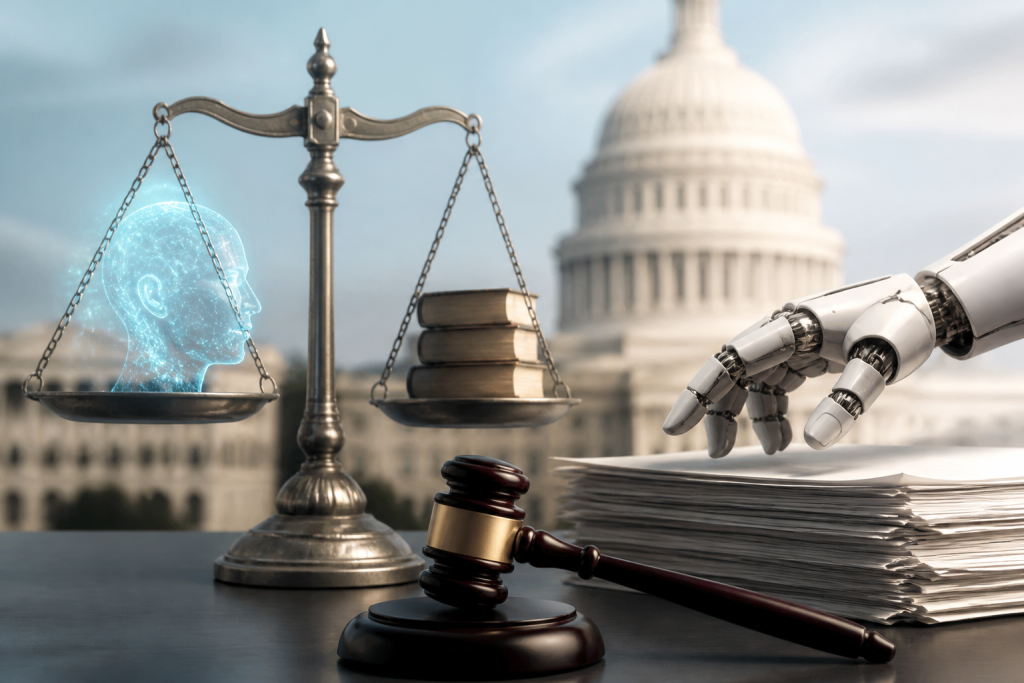
OpenAI annonce un système pour surveiller les abus de l’IA sans conserver les données clients. Une question clé pour banques, hôpitaux et universités. Imaginez qu’un hôpital de Libreville veuille utiliser une IA (intelligence artificielle) pour résumer les dossiers patients avant une réunion médicale. Gain de temps évident. Mais une inquiétude bloque le projet : les données de santé envoyées à l’outil vont-elles rester stockées chez…
La Rédaction de La Revue UNIVGA ·
Imaginez qu’un hôpital de Libreville veuille utiliser une IA (intelligence artificielle) pour résumer les dossiers patients avant une réunion médicale. Gain de temps évident. Mais une inquiétude bloque le projet : les données de santé envoyées à l’outil vont-elles rester stockées chez le fournisseur ? Qui pourra les consulter ?
La même question se pose dans une banque qui analyse des réclamations clients, une administration qui traite des demandes sociales ou une université qui répond à ses étudiants. L’IA peut aider, mais seulement si l’organisation sait précisément ce qu’elle partage, avec qui, et pendant combien de temps.
Quand une entreprise utilise une IA générative, elle envoie une consigne et reçoit une réponse : résumé, analyse, brouillon de courrier, extraction d’informations. Le risque apparaît quand cette consigne contient des données sensibles, comme un dossier médical, une fiche de paie ou une plainte client. OpenAI affirme que son système Private Safety Processing (traitement privé de sécurité) peut repérer des schémas d’usage dangereux sur plusieurs échanges, sans donner aux employés d’OpenAI accès au contenu détaillé. L’enjeu principal est donc l’équilibre entre sécurité et confidentialité. Bonne nouvelle : une organisation peut réduire fortement les risques si elle choisit le bon contrat, limite les données transmises et garde une validation humaine.
Cas concret : que faire et que ne pas faire
Les questions à se poser avant d’agir
Les données envoyées à l’IA contiennent-elles des informations personnelles, médicales, financières ou RH (ressources humaines) ?
Le fournisseur garde-t-il les consignes et les réponses ? Si oui, pendant combien de temps ?
Les données peuvent-elles servir à entraîner ou améliorer le modèle, sauf accord explicite ?
Le contrat prévoit-il suppression, audit, chiffrement et gestion précise des accès ?
Les données restent-elles dans une zone géographique acceptable pour votre organisation ?
Qui valide la réponse avant qu’elle soit envoyée à un client, patient, étudiant ou citoyen ?
Quelle procédure suit-on en cas d’erreur, de fuite, de réponse inventée ou d’usage non autorisé ?
En cliquant sur « Tout accepter », vous autorisez le dépôt de cookies pour faciliter la navigation, mesurer l’audience et vous proposer des informations sur nos formations. Respect de la vie privée
GROUPE UNIVGA
Paramétrer les cookies
Les cookies nécessaires restent actifs. Les autres catégories sont facultatives. En savoir plus
NécessairesSession, sécurité, connexion.
PréférencesLangue et affichage.
AudienceStatistiques de fréquentation.
ProspectionInformations sur nos formations.
We detected that you may prefer English. Would you like to switch?
 Certificat
 French
 English